 hace 4 horas
4
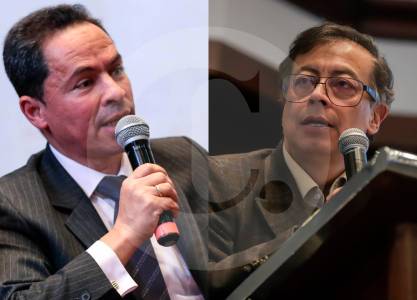
La Dirección Nacional de Inteligencia (DNI) habría intentado obtener información detallada del censo electoral de Colombia a pocas semanas de la primera vuelta presidencial de 2026 (31 de mayo de 2026).
La solicitud, firmada por su entonces director encargado, René Guarín, incluyó datos como números de cédula, edades, género, pertenencia a grupos poblacionales y puestos de votación de los ciudadanos habilitados para acudir a las urnas.
La revelación fue hecha este domingo 16 de noviembre por la Unidad Investigativa de Noticias Caracol, que tuvo acceso a documentos internos de la entidad de inteligencia. Según ese medio, la Registraduría Nacional rechazó el requerimiento después de analizar sus argumentos legales.
El episodio abre nuevos interrogantes sobre el papel de la DNI durante el gobierno de Gustavo Petro y sus actuaciones frente a la autoridad electoral, en medio de las denuncias y cuestionamientos que rodearon el proceso presidencial.
La carta fue enviada el 9 de abril de 2026 a la Registraduría y tenía como asunto “Envío de información de contrainteligencia”. En ella, Guarín solicitó el censo electoral nacional vigente en un archivo plano, con el argumento de que necesitaba procesar la información en los sistemas de análisis de la entidad.
El requerimiento contemplaba información personal de la población habilitada para votar. Entre los campos solicitados estaban el número de cédula, el género, la edad y la pertenencia a grupos poblacionales, incluidos pueblos indígenas, comunidades negras, afrocolombianas, raizales y palenqueras, y el pueblo Rom o gitano.
A su vez, pidió identificar el puesto de votación de cada ciudadano, con su nombre, dirección, municipio y departamento, además de la confirmación de que estuviera habilitado para sufragar.
La DNI justificó la petición en la supuesta necesidad de proteger la seguridad nacional. Sin embargo, según la revelación de Noticias Caracol, no presentó un soporte legal válido para acceder a esa información. La Registraduría negó la entrega de los datos.
El exregistrador nacional Juan Carlos Galindo calificó el episodio como un hecho inusual y manifestó a ese medio su sorpresa por el requerimiento. Según explicó, nunca había conocido una solicitud de ese tipo ni que la Registraduría hubiera entregado esa información a una entidad de inteligencia.
Galindo también advirtió sobre los riesgos que implicaría el acceso a esos datos. La información sobre la identificación de los ciudadanos y el lugar donde votan podría filtrarse o utilizarse para una eventual manipulación de electores, señaló al medio.
La preocupación se centra en que el censo electoral contiene datos que permiten identificar a los votantes y conocer dónde ejercen su derecho al sufragio. Por eso, el intento de obtener la base completa por parte de un organismo de inteligencia plantea preguntas sobre los límites de sus funciones.
El requerimiento se produjo en un contexto de cuestionamientos al sistema electoral por parte del entonces presidente Gustavo Petro.
El 26 de febrero de 2026, el mandatario afirmó que el país estaba en “un inmenso peligro de fraude electoral” y cuestionó la falta de respuestas de las autoridades electorales y de los organismos de control.
Después, el 18 de marzo, la DNI publicó un comunicado en el que alertó sobre posibles ciberataques contra entidades estatales, como la Dian, y advirtió que estos podrían extenderse a la Registraduría y afectar los datos y reportes de las elecciones del 31 de mayo.
La carta de Guarín llegó semanas después. Una vez la Registraduría negó la entrega del censo, los documentos internos de la DNI revelados por Noticias Caracol apuntan a una alternativa: atacar los sistemas de la autoridad electoral.
En esos informes aparece el nombre del hacker Carlos Andrés Oyola Tovar, señalado de liderar una red que presuntamente buscaría cambiar los resultados de la votación del 21 de junio. El archivo sostiene que Oyola y otros integrantes ejecutarían ataques contra la Registraduría.
La solicitud del censo y los señalamientos sobre un posible ataque informático son dos episodios distintos, pero ambos aparecen en los documentos conocidos por ese medio y se enmarcan en las actuaciones de la DNI frente al proceso electoral.
Los documentos internos mencionados por Noticias Caracol identifican a Carlos Andrés Oyola Tovar como la persona que supuestamente lideraría la red encargada de ejecutar los ataques informáticos. Para el momento de los hechos, tenía una orden de captura emitida por un juez el 7 de mayo de 2026, tres semanas antes de la primera vuelta presidencial.
Sin embargo, permaneció en libertad durante el proceso electoral. Fue capturado y el viernes 13 de noviembre un juez de Bogotá ordenó enviarlo a prisión, aunque por un caso diferente al presunto plan contra la Registraduría.
La Fiscalía lo señala de haber alterado, entre 2017 y 2023, calificaciones y registros financieros de la Universidad Nacional Abierta y a Distancia (UNAD), para que al menos 19 estudiantes obtuvieran títulos sin cumplir los requisitos.
La investigación sostiene que Oyola habría servido de enlace entre estudiantes y personas con acceso interno a los sistemas de la universidad. También señala que su propio historial académico habría sido modificado 46 veces, lo que le permitió graduarse como ingeniero de sistemas y especialista en gerencia pública. La universidad detectó una irregularidad en su maestría y le impidió graduarse.
La Fiscalía le imputó cinco delitos, entre ellos concierto para delinquir y acceso abusivo a sistema informático. Oyola no aceptó los cargos y permanece privado de la libertad mientras avanza ese proceso.
El 5 de marzo de 2026, el registrador nacional Hernán Penagos denunció ante la Fiscalía un presunto plan para alterar los sistemas informáticos de la Registraduría. Durante la campaña también se reportaron intentos de ciberataque y suplantación de su página web, con hasta 300 direcciones IP conectadas simultáneamente. Otros documentos mencionaron posibles intentos de modificar el mapa de riesgo electoral y datos del preconteo en favor de Iván Cepeda, así como un supuesto plan de espionaje a opositores.
Antes de ingresar a la DNI, Carlos Andrés Oyola Tovar trabajó en la Unidad de Trabajo Legislativo del entonces senador Rodrigo Villalba, tuvo contratos con la Contraloría y llegó en enero de 2023 a la Dirección de Sustitución de Cultivos de Uso Ilícito, con un contrato mensual de $16 millones. En febrero de 2024 ingresó a la DNI, donde habría extraído bases de datos de otras entidades y luego fue trasladado al grupo de Tecnología para desarrollar un sistema de información que, según el exdirector Jorge Lemus, solo tuvo entregas piloto y no cumplió las expectativas.
Oyola continuó activo en la DNI pese a tener una orden de captura emitida en mayo de 2026. Igual habría escapado de un allanamiento de la Fiscalía a un apartamento donde, según Lemus, permanecían agentes de contrainteligencia encargados de custodiar los predios, aunque aclaró que el inmueble no pertenecía a la entidad.
Su hermano gemelo, Cristian Javier Oyola Tovar, habría ingresado a la Registraduría el 13 de febrero de 2026, con una autorización enviada desde un correo a nombre de la magistrada del CNE Fabiola Márquez. En la reunión se trataron asuntos como el software de escrutinio, la asignación de jurados y la auditoría del código fuente. Cristian es contratista de la UNP y acumularía más de $400 millones en contratos estatales. Además, documentos internos de la DNI mencionan un supuesto plan de infiltración en esa entidad, el CNE y la Contraloría.
Los cuestionamientos también incluyen la posible utilización de vehículos de protección a expresidentes y exvicepresidentes para instalar micrófonos y rastreadores GPS, según documentos internos. Durante el gobierno de Gustavo Petro, la DNI tuvo cuatro directores vinculados anteriormente al M-19: Manuel Alberto Casanova, Carlos Ramón González, Jorge Lemus y René Guarín.
La MOE identificó 300 campañas de desinformación durante el calendario electoral, de las cuales al menos 56 buscaban generar desconfianza sobre las elecciones. Por ahora, no se conoce públicamente una investigación de fondo sobre el presunto plan para alterar los resultados. Entretanto, la Contraloría ordenó revisar prioritariamente cinco contratos de la DNI por cerca de $20.783 millones, en medio de las indagaciones por posibles irregularidades.
La nueva revelación de Noticias Caracol sobre la solicitud del censo electoral añade otra pieza a los cuestionamientos: una agencia de inteligencia que habría intentado acceder a información sensible de los votantes y cuyos documentos internos también mencionan un supuesto plan para atacar los sistemas de la autoridad electoral.
Le puede gustar: Las piezas clave del presunto plan en la DNI de Petro para atacar las elecciones: el hacker, el gemelo y las denuncias


 English (US) ·
 Spanish (CO) ·